Nos produits
Des technologies conçues de A à Z.
Chaque produit sort de notre R&D : nous le concevons, le développons, le sécurisons et le maintenons nous-mêmes. Trois sont en production ou prêts à déployer, un est en R&D, et un outil open source vient de notre Lab.
| Produit | Statut | Ce qu'il fait | Lien |
|---|---|---|---|
| CERT Platform | Prête au déploiement | Plateforme de gestion et de coordination des incidents cyber, hébergée chez le client : signalement, tri, escalade, suivi et rapport. | Détails sur CERT Platform |
| ThreatShare | En production | Plateforme de partage de renseignement sur la menace entre organisations : indicateurs structurés, contrôle fin de la diffusion, anonymat si souhaité. | Détails sur ThreatShare |
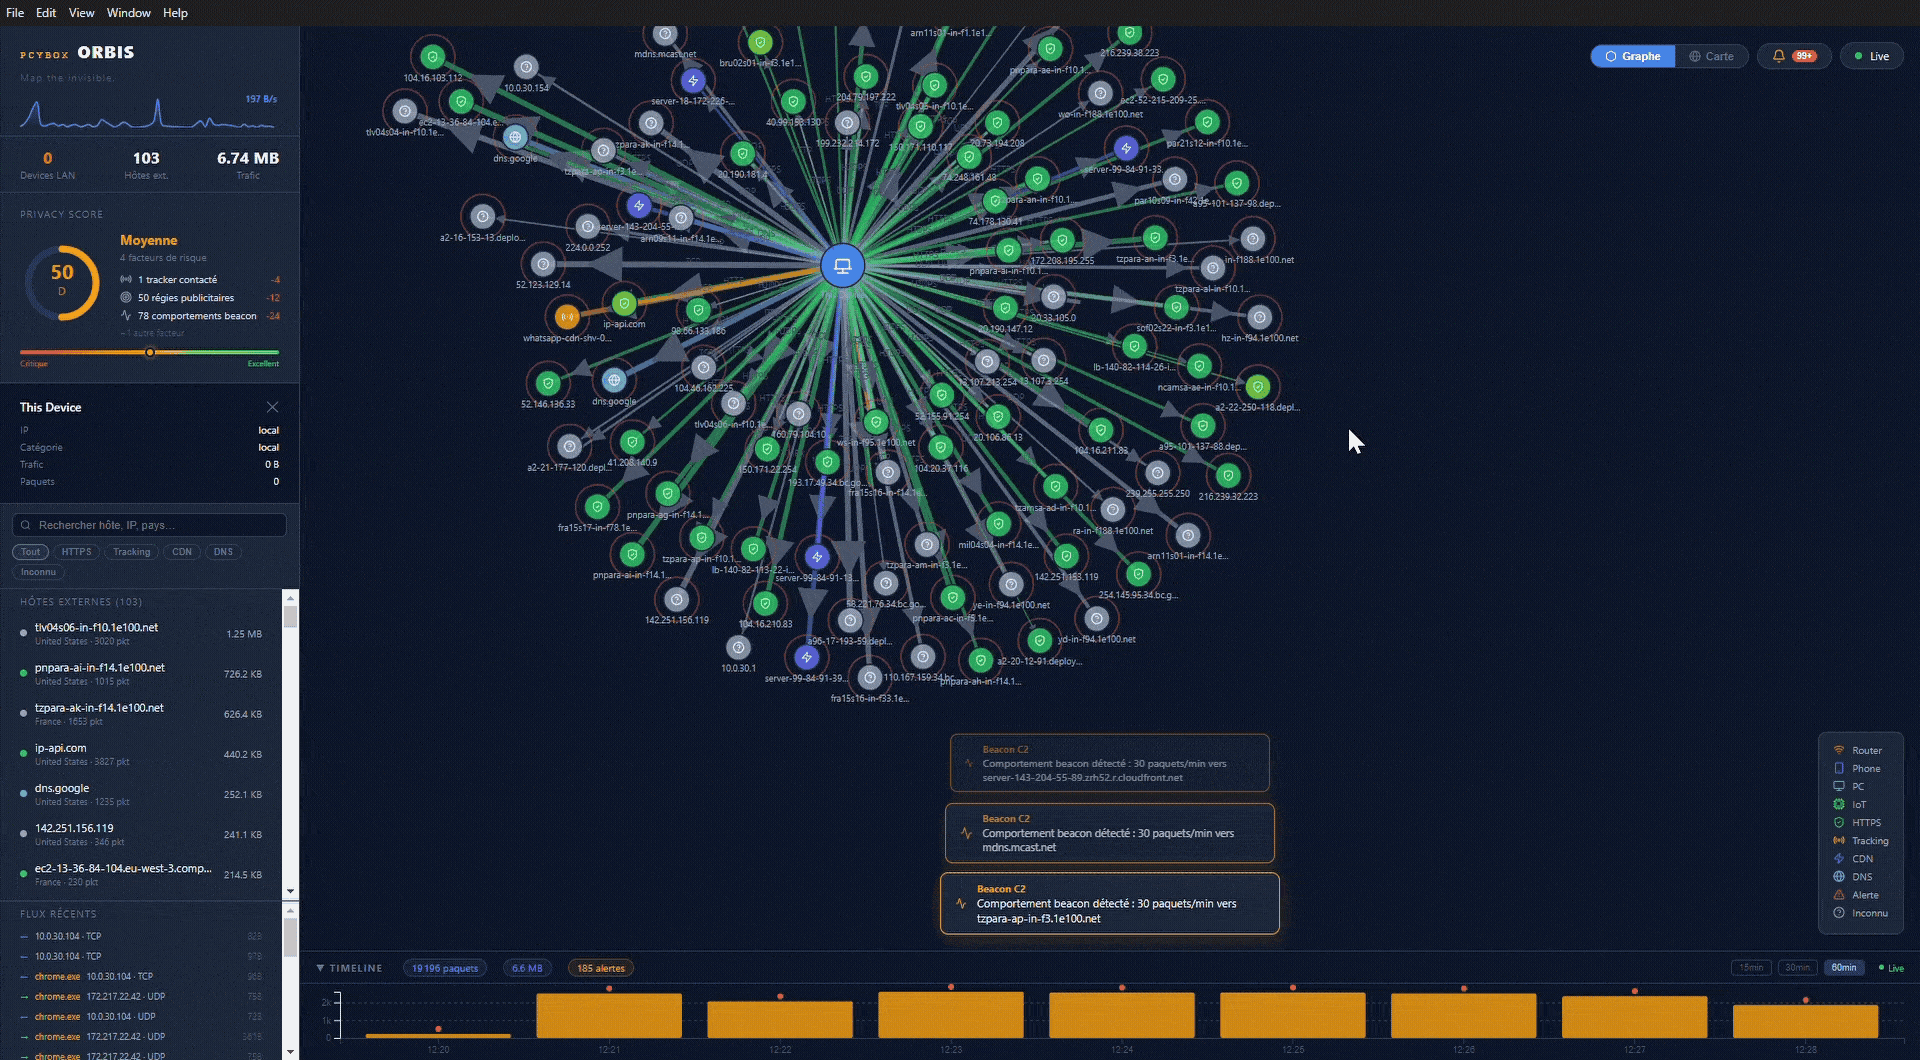
| Orbis | En production | Visibilité réseau des postes : Orbis relie chaque connexion au processus qui l'émet et affiche les destinations sur une carte. Community open source (AGPL v3). | Détails sur Orbis |
| SENTINEL | R&D | Plateforme de commandement et de coordination opérationnelle, souveraine et utilisable sans réseau, pour les organisations de défense et de sécurité. | Détails sur SENTINEL |
| Vallum | Programme pilote | Modélisation des menaces collaborative : diagramme de flux généré par l'IA à partir d'une description, menaces STRIDE identifiées avec les équipes métier, validation humaine, exigences et tests pour les développeurs. | Détails sur Vallum |
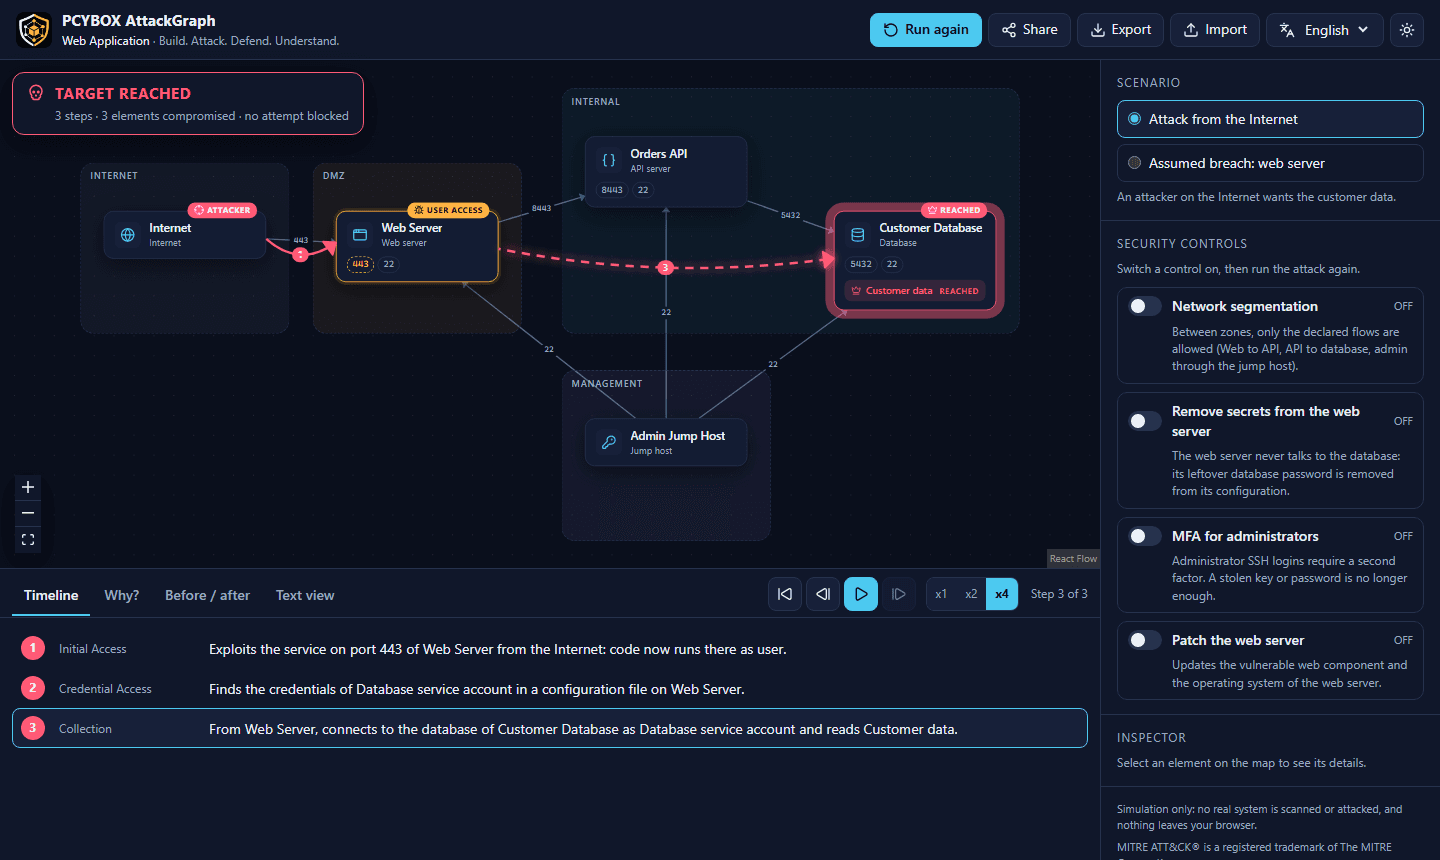
| AttackGraph | Open source | Outil open source du PCYBOX Lab : simuler une infrastructure dans le navigateur, observer une attaque et tester une défense, sans toucher un système réel. | Détails sur AttackGraph |
CERT Platform
Prête au déploiementChaque incident cyber tracé, de son signalement à sa clôture.
ThreatShare
En productionPartager le renseignement sur la menace entre organisations, sous leur contrôle.
Orbis
En productionQuelle application de votre poste parle à qui, en temps réel.
SENTINEL
R&DObserver. Comprendre. Coordonner. Agir. Le commandement opérationnel, même sans réseau.
Découvrir SENTINELVallum
Programme piloteLa modélisation des menaces, ouverte à toute l'équipe : métier, sécurité et développement.
AttackGraph
Open sourceSimuler un chemin d'attaque dans une infrastructure fictive, et vérifier que la défense tient.
Tester un produit en conditions réelles ?
Licence, déploiement sur site ou pilote sur une durée limitée : parlons de votre contexte.